Kapitel 12 · Übung
Ab nach Hause
Einen API-Schlüssel holen und geheim halten
Der Lernassistent funktioniert. Er antwortet aus den Notizen, schreibt Quizfragen, führt Gespräche, hält sich an ein Budget und beendet sich mit einem Code, der sagt, was passiert ist. Bisher hat er nur mit dem Kursmodell gesprochen, das keinen Schlüssel prüft, kostenlos antwortet und innerhalb dieser Website lebt. Dieses Kapitel bringt ihn zu einem echten Anbieter, einem, für den du bezahlst, ohne dass ein Schlüssel nach außen gelangt und ohne dass du mehr ausgibst, als du wolltest.
Dein Projekt für dieses Kapitel
Öffne study_assistant.py im Projekteditor. Es ist das fertige Programm aus Kapitel 11 mit ein paar vorgegebenen Ergänzungen weit oben: import json und import os, die Konstanten COURSE_BASE_URL und COURSE_MODEL, LOG_FILE und PRICE_PER_MILLION_OUTPUT sowie drei neue Funktionen. read_api_key (diese Lektion) und log_run (Lektion 4) sind unfertig. summarize_log ist fertiger Code, den Lektion 4 liest. Alles andere ist so, wie Kapitel 11 es hinterlassen hat, und dieses Kapitel ändert nur build_client, zwei Konstanten, main und den Guard ganz unten.
Die Einstiegsdatei ist stages.py, wie in Kapitel 11. Führe python stages.py in der Shell aus, und sie zeigt jede Änderung, sobald du sie machst. Das Programm selbst läuft dort ebenfalls, als python study_assistant.py ....
Die anderen Dateien sind wie bisher vorgegeben: evals.py und tests/ aus Kapitel 10, reliable.py aus Kapitel 9 mit seiner Quizanzahl und die Dateien, die sie importieren. Die Prüfung deiner Arbeit verwendet eigene Kopien davon.
Ein Schlüssel ist ein Passwort, das Geld ausgibt
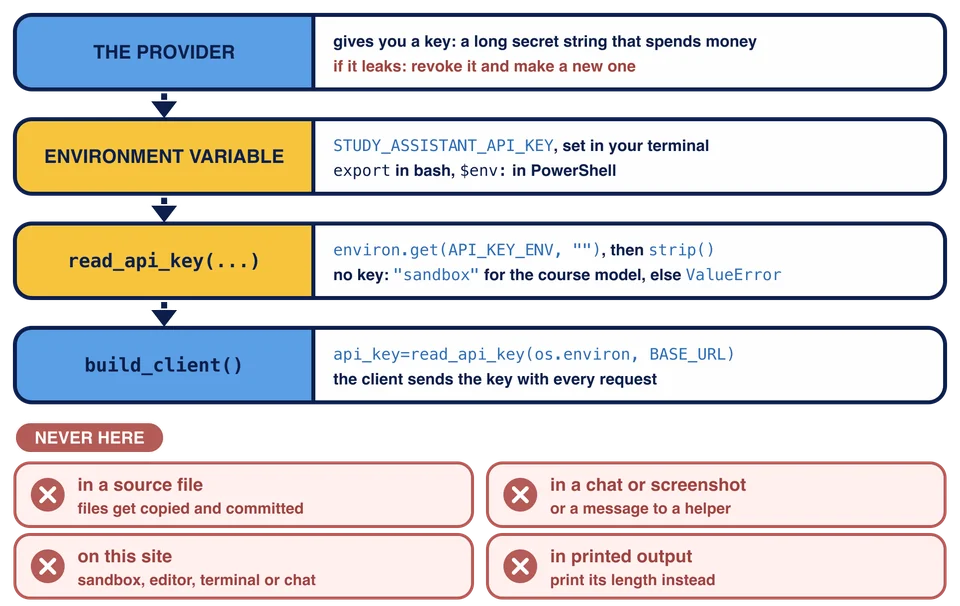
Ein Anbieter wie OpenRouter gibt dir einen API-Schlüssel, eine lange geheime Zeichenfolge, die mit jeder Anfrage mitgeht. Daran erkennt der Anbieter, wer anruft und wem er die Rechnung stellt. Wer deinen Schlüssel hat, kann deine Rechnung in die Höhe treiben, also behandle ihn wie ein Passwort, an dem deine Kreditkarte hängt:
Er kommt nie in eine Quelldatei. Eine Datei wird kopiert, hochgeladen, geteilt und committet.
Er kommt nie in einen Chat, einen Screenshot oder eine Nachricht an jemanden, der dir hilft.
Wenn er trotzdem nach außen gelangt, widerrufst du ihn beim Anbieter und erstellst einen neuen. Ein widerrufener Schlüssel funktioniert nicht mehr, also ist die geleakte Kopie nutzlos.
Eine Regel ist in diesem Kurs wichtiger als die anderen: Füge nie einen echten Schlüssel in diese Website ein. Nicht in die Sandbox, nicht in eine Datei im Projekteditor, nicht ins
Umgebungsvariablen
Der übliche Ort für einen Schlüssel ist eine Umgebungsvariable: ein benannter Wert, den die Shell jedem Programm mitgibt, das sie startet. Das Programm liest ihn während der Ausführung, also steht der Schlüssel nie im Code.
In bash setzt export eine Variable für den Rest der Terminalsitzung, sodass jedes Programm, das du aus diesem Terminal startest, sie sieht:
export STUDY_ASSISTANT_API_KEY=made-up-key
PowerShell schreibt dasselbe als $env:, gefolgt vom Namen, einem Gleichheitszeichen und dem Wert in Anführungszeichen, und es gilt, bis du das Fenster schließt:
$env:STUDY_ASSISTANT_API_KEY = "made-up-key"
In bash kannst du NAME=value auch vor einen einzelnen Befehl schreiben, dann existiert die Variable nur für diesen Befehl:
STUDY_ASSISTANT_API_KEY=anything python study_assistant.py ask "How do I make an independent copy of a list?"
Das funktioniert hier, weil das Kursmodell den Schlüssel ignoriert, also ist anything so gut wie jeder andere erfundene Wert.
Ein Schlüssel, den du an einer Eingabeaufforderung tippst, hat noch einen Weg nach draußen: Die Shell speichert deine Befehle in ihrem Verlauf, also bleibt der Schlüssel auf der Festplatte, nachdem du das Terminal geschlossen hast. Wenn dein Verlauf geteilt oder mit einem anderen Rechner synchronisiert wird, ist auch das ein Leck. Tippe einen Schlüssel in einer privaten Sitzung auf deinem eigenen Rechner, und widerrufe ihn, falls dein Verlauf diesen Rechner jemals verlässt.
Manche Tools lesen Schlüssel aus einer .env-Datei. Dieses Programm nicht, also braucht es keine. Wenn ein anderes Projekt von dir eine verwendet und du Git benutzt, trage sie in .gitignore ein, damit sie nie committet wird. Wie das geht, zeigt der Git-Kurs.
os.environ
In Python ist os.environ eine Sicht auf die Umgebung, die wie ein Dictionary von Namen auf Werte funktioniert, beides Strings. Wenn du einen fehlenden Namen mit eckigen Klammern nachschlägst, wird wie bei einem Dictionary KeyError ausgelöst:
import os

key = os.environ["OPENROUTER_API_KEY"]  # KeyError when it is not set
get liefert stattdessen einen Standardwert, und genau das braucht dieses Programm:
key = os.environ.get("OPENROUTER_API_KEY", "")
Der Lernassistent verwendet einen eigenen Namen, STUDY_ASSISTANT_API_KEY, gespeichert in der Konstante API_KEY_ENV, weil er mit jedem Anbieter funktioniert, nicht nur mit OpenRouter.
read_api_key
read_api_key(environ, base_url) entscheidet, welchen Schlüssel der Client an base_url schickt. Die Funktion bekommt die Umgebung als Parameter, environ, statt selbst os.environ zu lesen. build_client übergibt os.environ, und ein Test oder eine Prüfung übergibt ein eigenes kleines Dictionary mit erfundenen Werten, ohne die echte Umgebung anzufassen.
Sie arbeitet in drei Schritten:
Lies die Variable, die
API_KEY_ENVnennt, mitenviron.get(API_KEY_ENV, "")und wendestrip()darauf an. Ein Schlüssel, der mit einem verirrten Leerzeichen oder Zeilenumbruch eingefügt wurde, würde sonst beim Anbieter mit einem verwirrenden Fehler scheitern.Wenn das Ergebnis nicht leer ist, gib es zurück.
Andernfalls gib
"sandbox"zurück, wennbase_urlgleichCOURSE_BASE_URList, weil das Kursmodell keinen Schlüssel prüft. Löse für jede andere Adresse Folgendes aus:
raise ValueError(f"Set the {API_KEY_ENV} environment variable to your API key for {base_url}.")
Ein leerer Wert oder einer nur aus Leerzeichen zählt als kein Schlüssel.
Warum überhaupt prüfen, wenn der Anbieter einen fehlenden Schlüssel sowieso ablehnen würde? Wegen der Art, wie er ablehnen würde. Wenn das Programm keinen Schlüssel schickt, weigert sich der openai-Client, überhaupt erstellt zu werden, und löst openai.OpenAIError aus („Missing credentials“). Das ist kein openai.APIError, also würde run_command aus Kapitel 11 ihn nicht abfangen, und das Programm würde mit einem Traceback enden. Ein falscher Schlüssel scheitert später, als 401 vom Anbieter. Eine Zeile, die die zu setzende Variable nennt, ist freundlicher als beides, und Lektion 2 lässt main sie ausgeben.
Ändere dann build_client so, dass es diesen Schlüssel schickt:
api_key=read_api_key(os.environ, BASE_URL)
Lass base_url, timeout und max_retries, wie sie sind.
Das Bild verfolgt den Schlüssel vom Anbieter bis zur Anfrage und listet die Orte auf, an die er nie gelangen darf. Nur die Umgebungsvariable enthält den Schlüssel; der Code enthält nur den Namen der Variable, in API_KEY_ENV.
Gib nie einen Schlüssel aus
Während du daran arbeitest, möchtest du vielleicht sehen, ob der Schlüssel angekommen ist. Gib ihn nicht aus, auch nicht kurz: Ausgegebener Text landet im Terminalverlauf, in Screenshots, Logs und Chats. Gib stattdessen seine Länge aus. Eine Länge sagt dir, ob die Variable gesetzt ist und ob verirrte Leerzeichen entfernt wurden, und verrät nichts. read_api_key selbst gibt nichts aus.
Ausführen
Wenn beide Funktionen fertig sind, führe python stages.py aus. stages.py ruft dein read_api_key mit drei erfundenen Umgebungen auf und gibt nur aus, was unbedenklich ist:
Lesson 1: read_api_key
  No key, course model: sandbox
  A made-up key with spaces around it: 8 characters (never print the key itself)
  No key, a real provider: ValueError: Set the STUDY_ASSISTANT_API_KEY environment variable to your API key for https://openrouter.ai/api/v1.

Lesson 2: the active settings
  BASE_URL: http://llm-api:8080/v1
  MODEL: pl-scripted
  STUDY_ASSISTANT_API_KEY: not set
  To change them, set STUDY_ASSISTANT_BASE_URL, STUDY_ASSISTANT_MODEL and
  STUDY_ASSISTANT_API_KEY before the program starts. On this site, leave them unset.

Run stopped at the next function to build: main gets log_file and clock in Lesson 4.
Der erfundene Schlüssel war " test-123 ", zehn Zeichen mit seinen Leerzeichen und 8 nach dem Entfernen. Der Block für Lektion 2 läuft schon, weil er nur Einstellungen ausgibt; Lektion 2 sorgt dafür, dass sie aus der Umgebung kommen.
Die Prüfungen übergeben read_api_key eigene Dictionaries, rufen build_client mit erfundenen Werten in der Umgebung auf und sehen sich den Client an, den es zurückgibt: seinen Schlüssel, seine Adresse, sein Timeout und seine Einstellung für erneute Versuche. Es wird keine Anfrage gesendet.
Warum bekommt read_api_key die Umgebung als Parameter, environ, statt selbst os.environ zu lesen?
Der Anbieter würde einen fehlenden Schlüssel sowieso ablehnen. Warum löst read_api_key für die Adresse eines echten Anbieters einen eigenen ValueError aus?
Aufgabe
In study_assistant.py:
Schreibe
read_api_key(environ, base_url): Liesenviron.get(API_KEY_ENV, "")und wendestrip()darauf an. Gib das Ergebnis zurück, wenn es nicht leer ist. Gib andernfalls"sandbox"zurück, wennbase_urlgleichCOURSE_BASE_URList, und löse für jede andere AdresseValueError(f"Set the {API_KEY_ENV} environment variable to your API key for {base_url}.")aus. Gib nichts aus.Ersetze in
build_clientapi_key="sandbox"durchapi_key=read_api_key(os.environ, BASE_URL). Behalte die anderen Argumente bei.
Verwende nur erfundene Schlüssel. Füge nie einen echten Schlüssel in diese Website ein. Führe python stages.py aus, um read_api_key bei der Arbeit zu sehen, und prüfe dann deine Arbeit.